Windows 11 otrzymał aktualizację, która miała załatać dziurę pozwalającą hakerom na przeprowadzenie ataku. Zamiast tego otworzono furtkę ułatwiającą przejęcie komputera wybranego użytkownika.
Nowa luka pozwala uzyskać pełen dostęp do komputera z systemem Windows 11
Początek historii ma miejsce w ubiegłym roku. Wtedy też wprowadzono zabezpieczenie przed cyberprzestępcami, którzy wykorzystywali opcję modyfikowania plików dziennika jednego z komponentów oprogramowania. Microsoft podjął decyzję, by każdy taki plik obarczony został cyfrowym podpisem utrudniającym zewnętrzną ingerencję. Skutek? Podmiana na plik ze zmienioną wartością kończyła się fiaskiem.
Hakerzy są jednak dosyć sprytni i szybko zaczęli szukać sposobów na obejście zabezpieczeń. Najciemniej było pod latarnią, gdyż właśnie ta istotna aktualizacja otworzyła furtkę do zupełnie nowego ataku typu zero-day. Co jednak najciekawsze, warunkiem koniecznym jest posiadanie aktywnej usługi Microsoft Defender – odkrył to zresztą jeden z byłych pracowników korporacji.
Wspomniany atak nosi nazwę SignDrop i jego szczegóły już zostały umieszczone na popularnej platformie GitHub – chodzi jednak o pomoc firmie we wprowadzeniu stosownych łatek, a nie ułatwianiu życia cyberprzestępcom. Jak się okazuje, lukę odnaleziono w komponencie Common Log File System (CLFS), gdzie znajdziemy jeden z wielu plików pozwalających na odzyskanie danych w przypadku awarii.
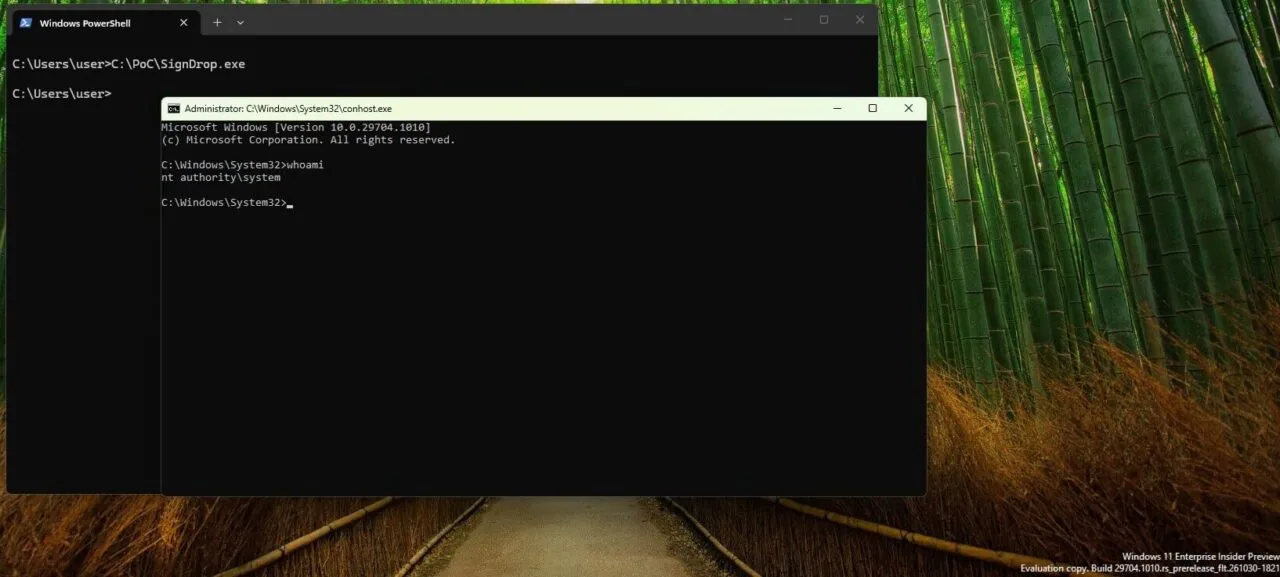
Dziedziczy on uprawnienia całego komponentu, które nie należą zresztą do najniższych. Tutaj do gry wchodzi Microsoft Defender cechujący się bardzo wysokimi uprawnieniami systemowymi. Złośliwe oprogramowanie ukryte w np. pobranym dokumencie skutecznie nakłania antywirusa, by uruchomił przygotowany plik dziennika. Tym samym wirus zyskuje praktycznie najwyższe uprawnienia (SYSTEM), więc jest w stanie robić na naszym komputerze więcej niż sam użytkownik.
Microsoft jest świadomy problemu i twierdzi, że jeszcze nie wykorzystano tego błędu. Problem zostanie prawdopodobnie wyeliminowany na początku grudnia, gdy dostaniemy kolejną łatkę bezpieczeństwa.
Źródło tekstu: Ars Technica, GitHub, Wccftech / Zdjęcie otwierające: unsplash.com (@windows)