Pobieranie i instalowanie wtyczek przeglądarkowych wiąże się z ryzykiem. Zawsze należy weryfikować ich pochodzenie, bo liczba pobrań nie świadczy o wiarygodności. Dowiedzieliśmy się, że setki chętnie używanych rozszerzeń przejmowały ruch i napychały kieszenie twórcom.
Rozszerzenia pobrane ponad 13 mln oszukiwały użytkowników. Lepiej je usuń
Trudno zbagatelizować odkrycie Johna Tucknera (piszącego dla Socket), który przeanalizował kampanię napychającą kieszenie twórców licznych rozszerzeń. Wskazano bowiem na 319 (!) wtyczek dostępnych dla każdego w oficjalnym sklepie Chrome Web Store. Łączna liczba pobrań wyniosła natomiast około 13,4 mln, skala jest zatem porażająca.
Nie mamy tu do czynienia z bezczelną kradzieżą danych czy instalowaniem złośliwego oprogramowania. Kluczem do sukcesu okazała się subtelność praktycznie nie do spostrzeżenia przez osobę, której nie po drodze z technicznymi rzeczami. Większość złośliwych rozszerzeń miała prosty i przydatny cel: konwersja plików PDF, ochrona przed scamem czy blokada reklam.
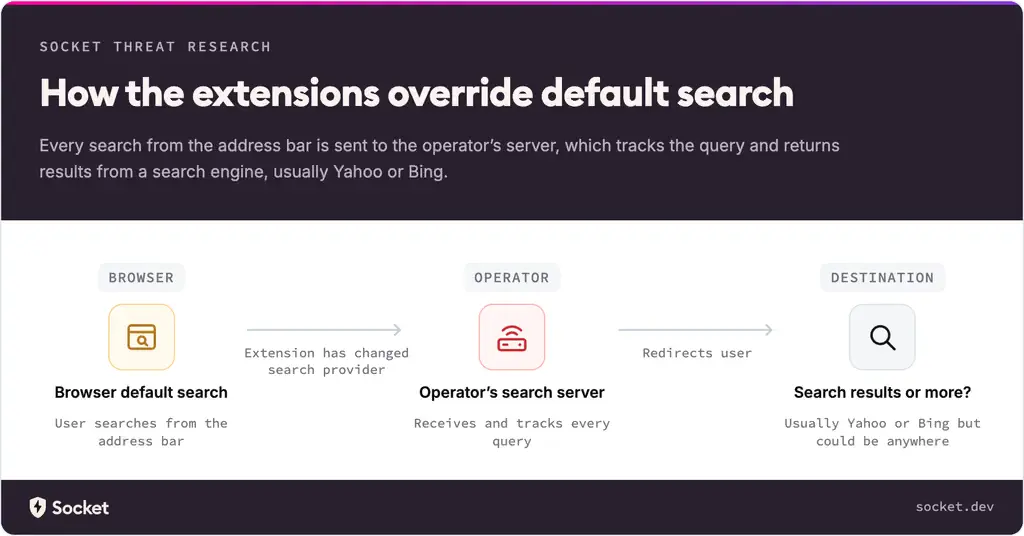
Pod płaszczykiem obietnicy pomocy skrywała się jednak chęć szybkiego zarobku. Użytkownik dostrzegał jedną rzecz: zamianę domyślnej wyszukiwarki (np. Google na Bing) podczas surfowania. Nie widział jednak tego, co działo się po drodze. Wtyczki podawały zapytanie kilkunastu podejrzanym witrynom niczym na sztafecie. Każde takie przekierowanie traktowane było jako polecenie, co natomiast generowało przychody twórcom.
Większość wtyczek zniknęło z oficjalnego sklepu (np. PDF Manual Finder, Fire Shield czy WatchTower), ale eksperci ds. cyberbezpieczeństwa zwracają uwagę na potencjalne zagrożenia. Opisane zachowanie nie wyrządza przesadnej szkody użytkownikom, mamy tu raczej konflikt czysto etyczny.
Problem może zacząć się wtedy, gdy konsumenci zostaną przekierowani nie do innych wyszukiwarek, ale stron łudząco do nich podobnych i próbujących nakłonić do podania wrażliwych danych czy np. numeru karty kredytowej. Koniecznie więc sprawdzajcie czy instalowana wtyczka faktycznie pochodzi od kogoś sprawdzonego. Nawet wtedy zresztą podchodźcie do niej z odpowiednią rezerwą.
Źródło tekstu: Bleeping Computer, Socket / Zdjęcie otwierające: Google, unsplash.com (@r3dmax)