Podstawowy język programowania napędzający znaczną część sieci znalazł się w centrum potężnego kryzysu. Badacze z firm Calif oraz Wiz trafili na dwie krytyczne luki w PHP, które pozwalają na nieautoryzowane, zdalne wykonanie kodu i przejęcie pełnej kontroli nad serwerami bez znajomości haseł.
Dziury w PHP mogą pamiętać czasy debiutu Windowsa 10
Podatności oznaczone jako CVE-2026-109618 i CVE-2026-109619 otrzymały ocenę 9,2 w skali CVSS. Według doniesień mogą dotyczyć nawet 70 proc. internetu. Atakujący mogą wykorzystać je do uruchomienia własnego kodu na serwerze, co stwarza ryzyko wycieku poufnych informacji, instalacji złośliwego oprogramowania czy przejęcia aplikacji.
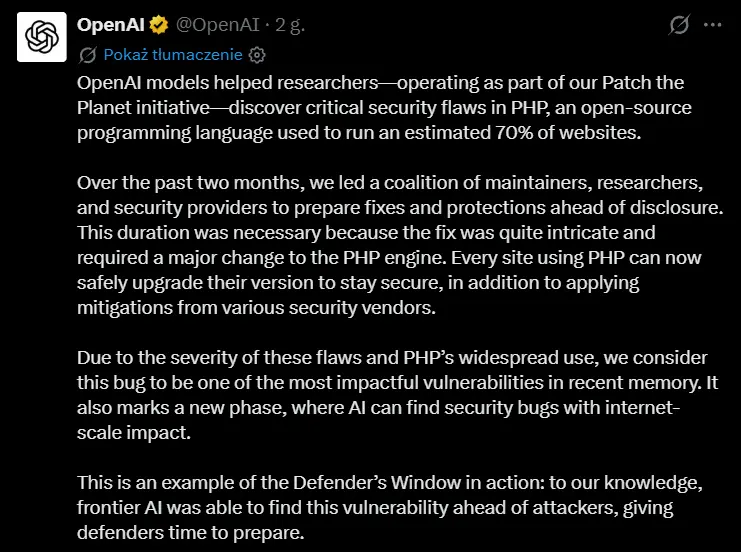
Luki istniały przez ponad dekadę, a do ich wyśledzenia wykorzystano sztuczą inteligencję od OpenAI. Użyte modele pokazały przy tym swoje drugie, mroczniejsze oblicze – pozwoliły na stworzenie i dopasowanie działających exploitów w zaledwie parę godzin. Gigant nazwał incydent jednym z najbardziej znaczących problemów bezpieczeństwa w ostatnim czasie.
Zasięg zagrożenia okazał się ogromny, ponieważ PHP stanowi fundament najpopularniejszych systemów zarządzania treścią, takich jak WordPress, Drupal, Joomla czy Magento. Na języku tym opierają się także liczne panele sterowania, platformy hostingu współdzielonego oraz aplikacje, które nie deklarują wprost jego użycia. Agencja CERT-EU wydała komunikat, że błędy mogą dotyczyć wszystkich wydań począwszy od wersji PHP 5.
Skala problemu skłoniła część instytucji do ograniczenia dostępności usług. Finlandia tymczasowo wyłączyła publiczne usługi cyfrowe, a w Holandii od sieci odłączono m.in. stronę krajowej agencji cyberbezpieczeństwa. W Stanach Zjednoczonych Biały Dom poinformował, że agencje federalne analizują wpływ luki na systemy rządowe i infrastrukturę krytyczną przy współpracy z laboratoriami AI. Z kolei premier Japonii Sanae Takaichi zaapelowała publicznie na platformie X o natychmiastowe sprawdzanie, czy serwisy internetowe pracują na PHP.
Problemy zgłaszano również w innych krajach, a administratorzy i dostawcy infrastruktury rozpoczęli wdrażanie dodatkowych zabezpieczeń.
Według doniesień pojawiły się już próby wykorzystania luk. Cloudflare poinformował o zaobserwowanych działaniach tego rodzaju i wdrażaniu reguł ochronnych. Oznacza to, że zagrożenie nie ogranicza się do teoretycznej możliwości ataku.
Administratorzy muszą działać szybko
Najważniejszym zadaniem jest sprawdzenie, czy wykorzystywane środowiska PHP są podatne, a następnie jak najszybsze zainstalowanie odpowiednich aktualizacji – poprawki powinny być już dostępne. Problem komplikuje fakt, że PHP może działać także w komponentach i aplikacjach dostarczanych przez zewnętrznych producentów.
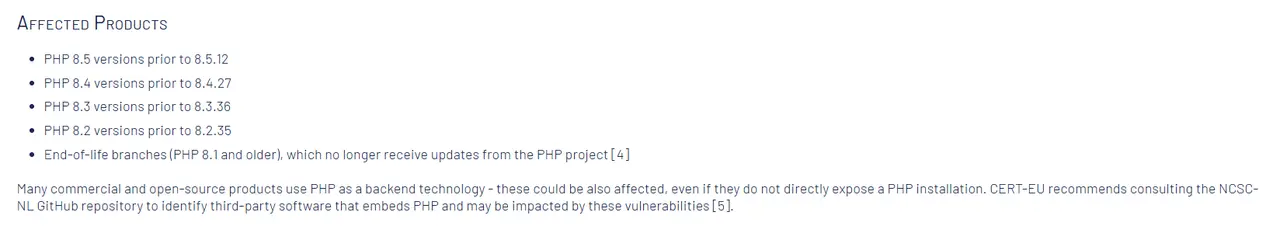
Organizacje korzystające ze starszych, niewspieranych wersji powinny zaplanować migrację do bezpiecznego wydania. Jeśli aktualizacja nie jest możliwa od razu, należy ograniczyć dostęp do zagrożonych usług, a w razie potrzeby odizolować je od publicznej sieci. Warto również przeanalizować logi i sprawdzić, czy przed wdrożeniem zabezpieczeń nie doszło do włamania.
Źródło: CERT-EU, Wiz, X / Zdj. otwierające: Unsplash (@benofthenorth)