
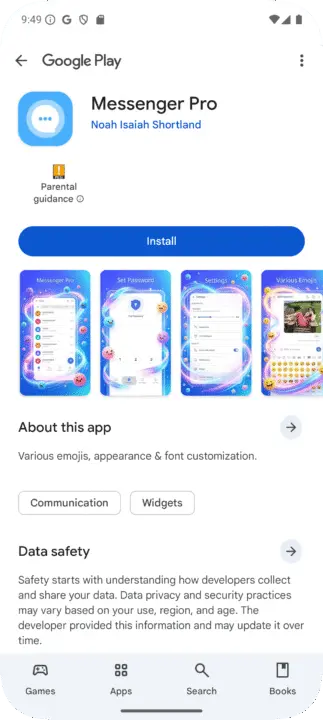
Przeglądasz Facebooka i nagle widzisz pilny komunikat – Twoja aplikacja do otwierania plików PDF właśnie straciła ważność. Jeśli jej natychmiast nie zaktualizujesz, stracisz dostęp do swoich dokumentów. Strach robi swoje, klikasz w reklamę i zostajesz przekierowany bezpośrednio do sklepu Google Play. Co ciekawe, na miejscu zamiast czytnika PDF widzisz z pozoru zwykły komunikator o nazwie Messenger Pro.
Brzmi dziwnie? To jednak sprytnie przemyślana pułapka. Eksperci z CERT Polska przyjrzeli się oszukańczej kampanii, która wykorzystywała fałszywe reklamy na platformach Mety jako przynętę, a oficjalny sklep Google jako miejsce do przeprowadzenia ataku.
Jak oszuści wykorzystali aplikację Messenger Pro do uśpienia czujności?
Cyberprzestępcy doskonale wiedzą, jak wywołać w nas poczucie presji. Sformułowania typu „Jesteś o krok od utraty dostępu” skłaniały użytkowników do szybkiego działania. Po kliknięciu w post sponsorowany, zamiast na nieznaną stronę www, trafialiśmy prosto na kartę w sklepie Google Play.
Widok oficjalnego sklepu usypiał czujność. Wielu użytkowników ignorowało fakt, że pobierają komunikator (który oficjalnie chwalił się obsługą emoji czy opcjami personalizacji interfejsu), a nie czytnik dokumentów. Aplikacja Messenger Pro była jednak wyłącznie przykrywką.
Pobranie pliku oznaczało dopiero początek kłopotów. Program tuż po instalacji rejestrował się w systemie Android jako dostawca usług Bluetooth. Dzięki temu Android automatycznie wywoływał jego proces w tle – zanim użytkownik w ogóle zorientował się, co pobrał, i zdążył kliknąć ikonę na ekranie.
Dwa sposoby na wyłudzenie pieniędzy
Sama aplikacja w sklepie nie przechowywała złośliwego kodu na dysku, więc bez przeszkód mijała weryfikację bezpieczeństwa Google. Gdy jej proces ruszał, program odczytywał kod karty SIM. Po potwierdzeniu, że trafił na polski numer telefonu w sieciach Orange, Play, Plus czy T-Mobile, natychmiast pobierał z chmury złośliwy moduł.
Ofiary były oszukiwane dwoma równoległymi metodami. Pierwszą z nich była cicha wysyłka wiadomości SMS Premium. Aplikacja wyświetlała okienko proszące o podanie numeru telefonu, a następnie w tle wysyłała płatne wiadomości na numery skrócone. Koszt pojedynczego SMS-a wynosił aż 30,75 zł brutto. Dodatkowo skrypt ponawiał próby co minutę, jeśli wiadomość nie dotarła.
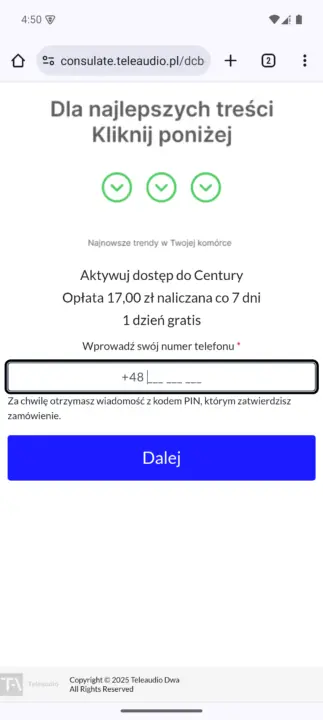
Drugim mechanizmem były ukryte subskrypcje u operatora (Direct Carrier Billing). Trojan otwierał w tle niewidoczne okno przeglądarki ze stroną płatności mobilnych, gdzie złośliwe skrypty same wpisywały numer telefonu, odczytywały przychodzący SMS z kodem PIN i aktywowały cykliczny abonament w cenie 17 zł co 7 dni.
Aplikacja zniknęła z Google Play, ale zagrożenie zostało
CERT Polska niezwłocznie zgłosił złośliwy program do Google. To doprowadziło do usunięcia aplikacji Messenger Pro ze sklepu. Uniemożliwiło to nowe instalacje, ale nie usunęło programu z telefonów osób, które pobrały go wcześniej.
Ta sytuacja pokazuje, jak ostrożnie należy podchodzić do reklam w mediach społecznościowych i to nawet jeśli odsyłają nas do oficjalnego sklepu z aplikacjami. Warto jak najszybciej skontaktować się ze swoim operatorem i ustawić bezpłatną blokadę na usługi SMS Premium oraz płatności mobilne.
Źródło tekstu: CERT Polska / Zdjęcie otwierające: Unsplash (@zulfugarkarimov)