Osoby decydujące się na tanie smartfony z Androidem coraz częściej zgłaszają obecność podejrzanych aplikacji uchodzących za malware. Nie brakuje podejrzeń o szpiegowanie tuż po pierwszym uruchomieniu sprzętu.
Kupiłeś tani smartfon z Androidem? Przeczytaj, by nie paść ofiarą hakerów
Sprawę nagłośniła redakcja Bleeping Computer, lecz wszystko zaczęło się od użytkowników forum XDA, gdzie niektóre posty sugerowały dziwne zachowanie pancernych smartfonów od Doogee i Cubot. Co niezwykle istotne – urządzenia producentów dostaniecie także w Polsce, warto więc zapoznać się ze sprawą.
Skontaktowaliśmy się z przedstawicielami marek w kraju, lecz firma Cubot miała nie zanotować żadnych zgłoszeń, ostatnią aktualizację systemu wdrożono w lipcu bieżącego roku. Sam producent nie potwierdził jeszcze problemu.
Wiele wskazuje na złośliwą kampanię „Midnight Mimosa” mającej swój początek na bliżej nieokreślonym etapie łańcucha dostaw. Prawdopodobnie tanie smartfony z Androidem otrzymały zmodyfikowany firmware otwierający furtkę do nieautoryzowanego instalowania i usuwania aplikacji, przyznawania uprawnień i wykonywania kodu. Jak wynika z raportu Bitdefender, problem ma dotyczyć tysięcy egzemplarzy urządzeń dystrybuowanych na ponad 150 krajów przez ostatnie dwa lata.
Rynek europejski znajduje się na liście, najczęściej wymieniane są natomiast modele Doogee S20 X, Doogee Fire 3 Max oraz Cubot KINKONG X bez problemu dostępne również w polskiej dystrybucji. Użytkownicy zaczęli zauważyć dziwną aplikację, która po ręcznym usunięciu szybko znów pojawiła się na urządzeniu. Problem dotyczy także licznych podróbek popularnych producentów pokroju Apple czy Samsung.
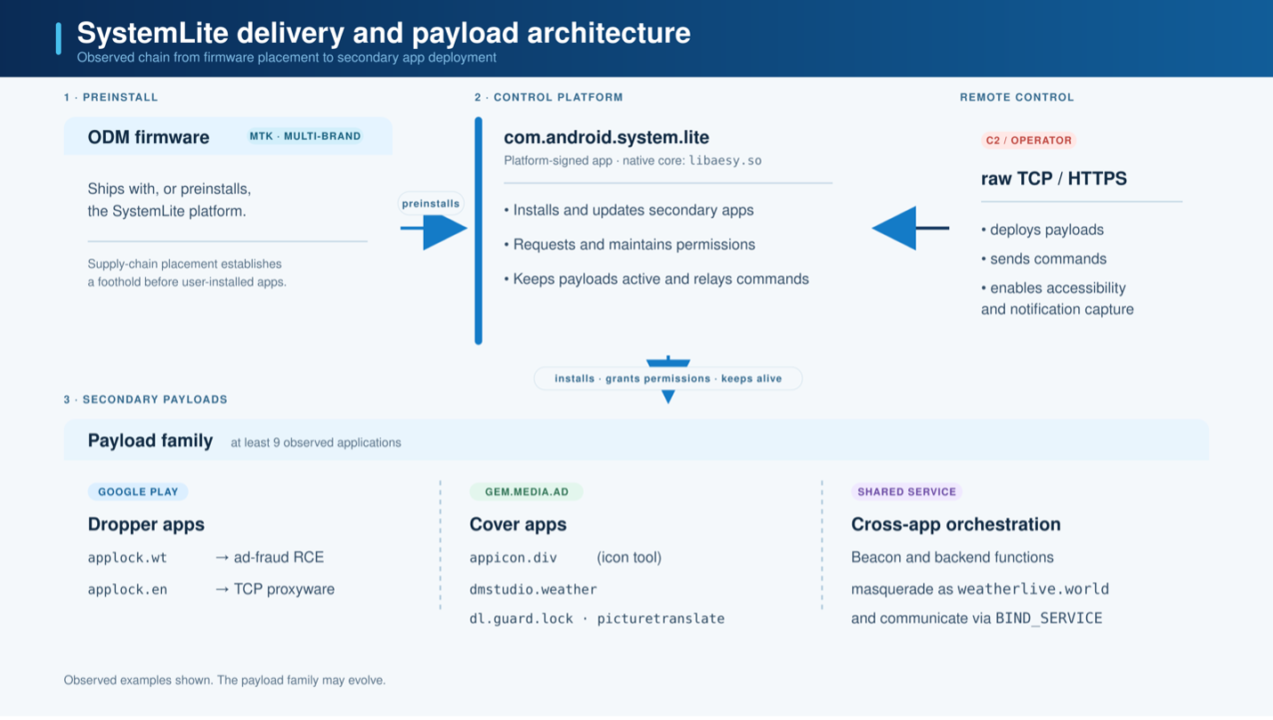
Sytuacja jest o tyle nieciekawa, że drastycznie różni się od typowej infekcji. Zazwyczaj to użytkownik musi dokonać instalacji aplikacji posiadającej złośliwe linijki kodu, tutaj już sam smartfon przychodzi z takim oprogramowaniem. Nie ma ponadto opcji usunięcia go na własną rękę, natomiast eksperci wykryli już 32 różne aplikacje pojawiające się na urządzeniach objętych akcją „Midnight Mimosa”.
Większość tych programów działa w tle poprzez wyświetlanie fałszywych reklam – także w oknach uniemożliwiających ich wyłączenie bez kliknięcia w reklamę. Większość tych usług skutecznie omija zabezpieczenia Androida, chociaż niektóre aplikacje znaleźć można było wcześniej wewnątrz samego Sklepu Play.
Oczywiście istnieją sposoby na wyczyszczenie firmware’u oraz wyłączenie zainfekowanego komponentu (można to zrobić chociażby poprzez Android Debug Bridge), lecz jest to procedura zrozumiała tylko dla zaawansowanych użytkowników. Większość posiadaczy tych smartfonów będzie dalej borykać się z malware i cierpliwie czekać na oficjalne stanowisko producentów, choć czy jest jakakolwiek szansa na publikację takowego?
Źródło tekstu: Bleeping Computer, Bitdefender, XDA Forums / Zdjęcie otwierające: unsplash.com (@syhussaini)