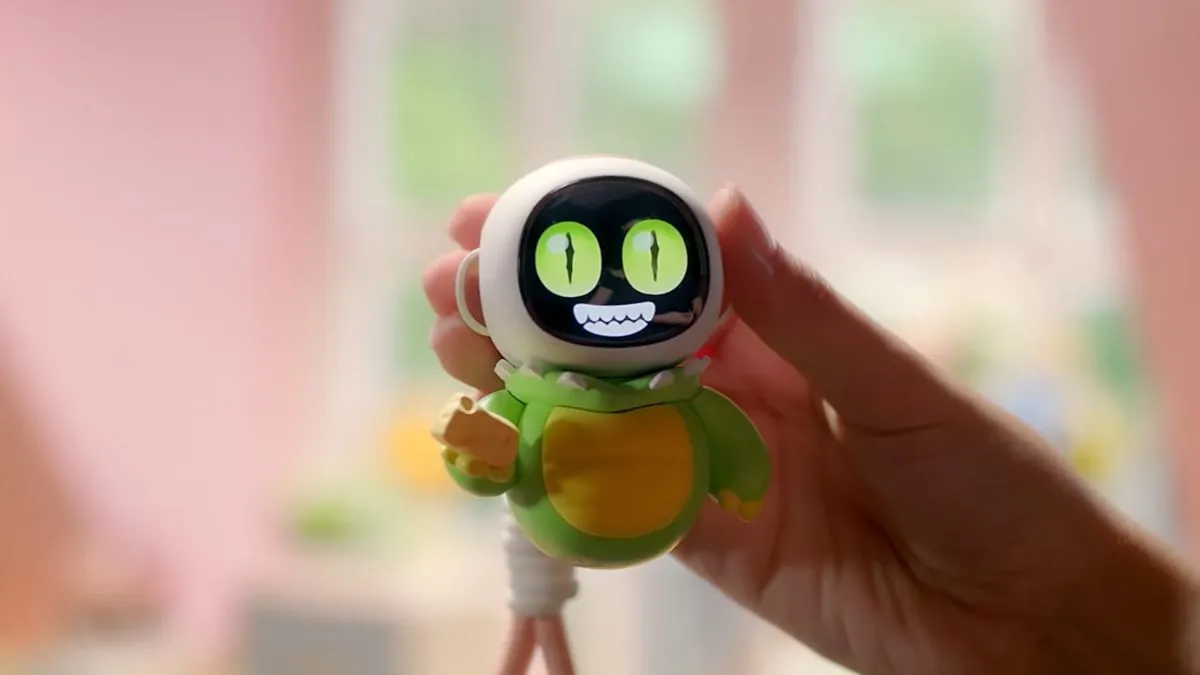
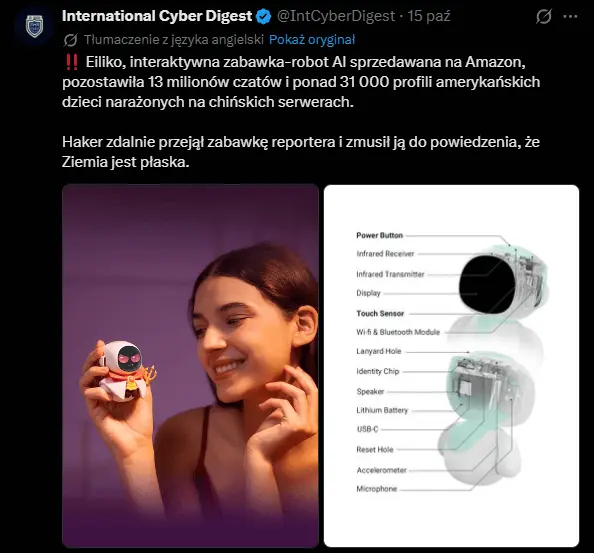
Interaktywny robot Eiliko firmy Energize Lab miał być cyfrowym towarzyszem, który potrafi rozmawiać z dziećmi i reagować na ich emocje. Problem w tym, że za sympatycznym wyglądem kryły się poważne luki w zabezpieczeniach. Badacz bezpieczeństwa uzyskał dostęp do milionów rozmów użytkowników, a następnie pokazał, że można zdalnie zmieniać zachowanie urządzenia.
Chiński serwer okazał się bazą danych o dzieciach
Analityk bezpieczeństwa Sammy Azdoufal przyjrzał się infrastrukturze chmurowej firmy Energize Lab. Serwery, z których część znajduje się w Chinach, leżały praktycznie na wierzchu. Każdy, kto wiedział, gdzie szukać, mógł uzyskać dostęp do ponad 13 milionów zapisów rozmów prowadzonych przez około 68 tysięcy aktywnych urządzeń.
W bazie znajdowało się co najmniej 31 tysięcy profilów stworzonych bezpośrednio dla dzieci. Co gorsza, algorytmy Eiliko nie ograniczały się do zwykłego przetwarzania poleceń głosowych. System skrupulatnie analizował wypowiedzi najmłodszych, budując szczegółowe bazy wiedzy o ich życiu.
W logach z robotów lądowały imiona, informacje o członkach rodziny, wiek, a także oceny stanu emocjonalnego. Jeśli dziecko skarżyło się zabawce na samotność, gorszy dzień albo problemy w szkole, AI dokładnie to odnotowywało. Do tego dochodziły pliki audio oraz zdjęcia z wersji wyposażonych w kamerę – przechowywane pod publicznymi, niezaszyfrowanymi adresami URL.
Energize Lab zapewniało w swoich dokumentach, że nagrania głosowe są szyfrowane, wysyłane do zewnętrznych dostawców (m.in. Alibaba Cloud) i kasowane natychmiast po wykonaniu operacji. Realia okazały się inne – dane po prostu leżały na serwerach w formie czystego tekstu.
Zderzenie obietnic z rzeczywistością pokazał test przeprowadzony przez redakcję serwisu The Verge. Dziennikarz połączył się z fabrycznie nowym egzemplarzem Eiliko i spędził na rozmowie zaledwie dziesięć minut. Na pytanie, czy ich konwersacja zostanie między nimi, zabawka zapewniła o swojej dyskrecji. Kilka chwil później badacz bez przeszkód wyciągnął pełny zapis tej samej rozmowy wprost z niedozabezpieczonej bazy danych.
To nie wszystko. Robot łatwo nauczył się wulgaryzmów
Samo wyciekanie danych to jedno, ale luka otworzyła też drzwi do bezpośredniego wpływania na to, co urządzenie mówi do dziecka. Struktura połączenia z chmurą była na tyle podatna, że osoba z zewnątrz mogła modyfikować pamięć podręczną robota oraz modyfikować instrukcje wysyłane do modelu językowego.
W ramach demonstracji zagrożenia Sammy zmienił zachowanie interaktywnego gadżetu. Eiliko zaczął nagle wmawiać swojemu rozmówcy zmyślone, przerażające historie. Innym razem robot z pełnym przekonaniem twierdził, że Ziemia jest płaska, aż następnie zaczął generować wypowiedzi agresywne i całkowicie niestosowne dla najmłodszych.
W świecie cyberbezpieczeństwa standardem jest tzw. odpowiedzialne ujawnianie luk. Osoba, która odkryła lukę, zgłasza problem producentowi, dając mu czas na załatanie dziury przed opublikowaniem informacji. W tym przypadku ścieżka okazała się wyjątkowo wyboista.
Sammy Azdoufal oraz dziennikarze próbowali skontaktować się z Energize Lab na wszelkie możliwe sposoby. Wiadomości wysyłano na kilkanaście adresów e-mail oraz bezpośrednio do pracowników firmy w serwisie LinkedIn. Odzew? Zero. Producent po prostu zignorował ostrzeżenia i nie wystosował żadnego oficjalnego stanowiska.
Źródło: The Verge, TechSpot / Zdj. otwierające: Energize Lab